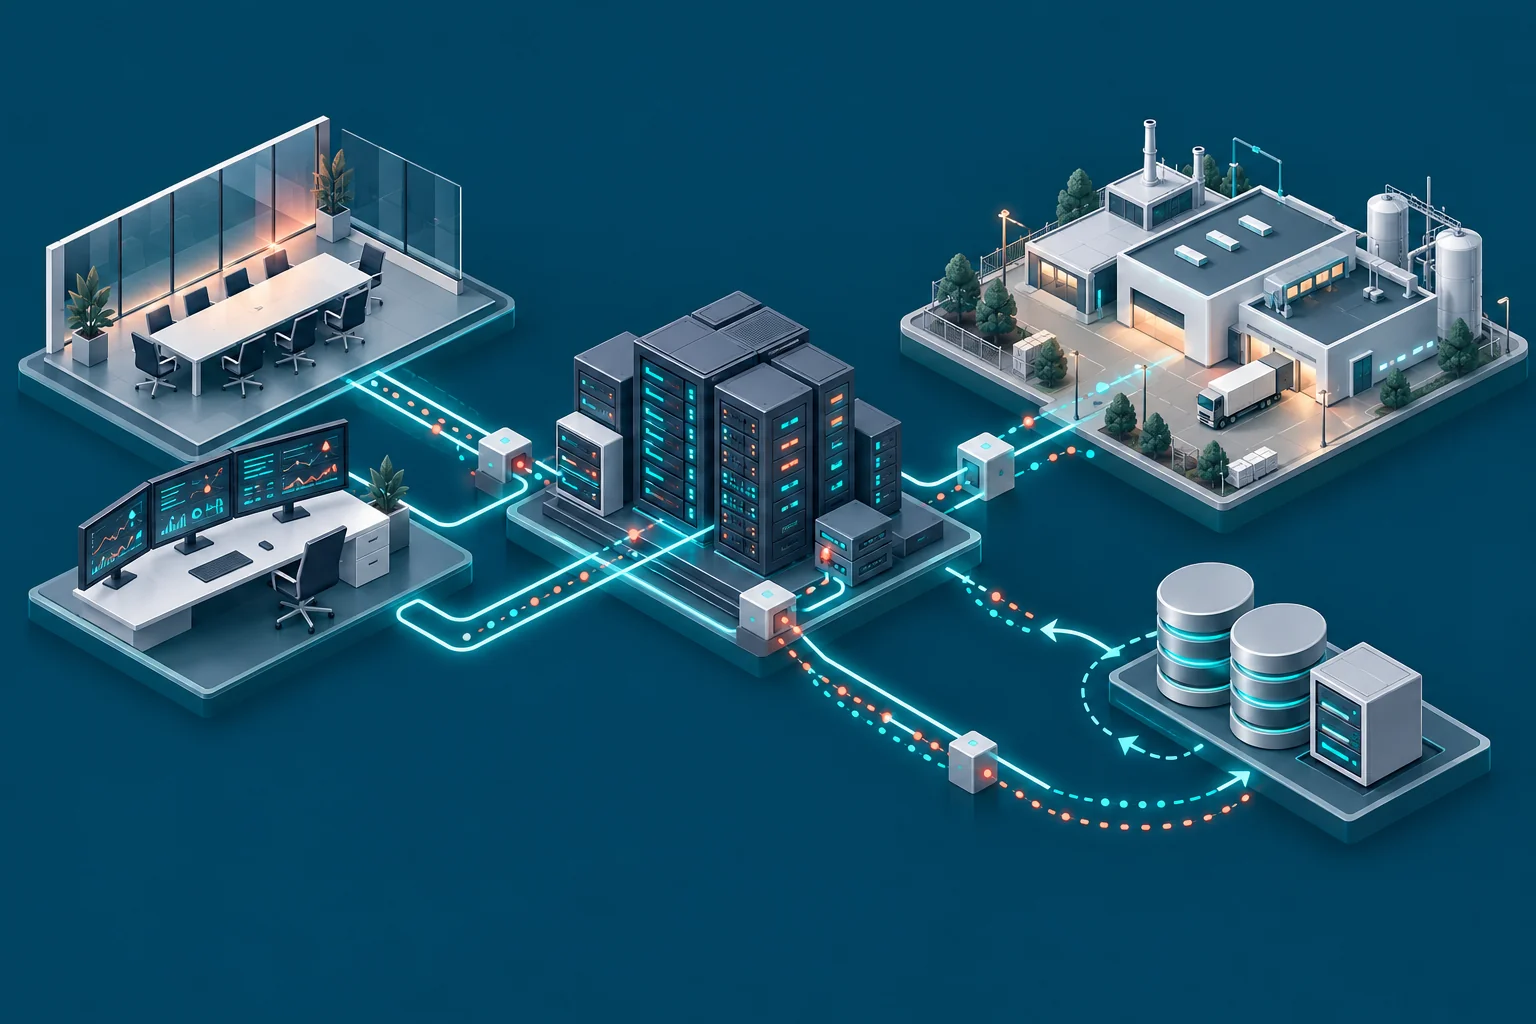
Un objet connecté, un système d’information, une application Web et une installation industrielle ne relèvent pas des mêmes textes : les cadres se choisissent selon ce que vous concevez, commercialisez ou exploitez.
Choisissez votre cadre de conformité
La conformité cyber engage la sécurité de vos produits, la continuité de vos activités et la confiance de vos clients. Chaque cadre a son périmètre : produits numériques, équipements radio, systèmes industriels ou organisations. Ouvrez la page qui correspond à vos enjeux.
Cyber Resilience Act (CRA)
Règlement européen · produits numériques
Préparer la cybersécurité des produits comportant des éléments numériques sur tout leur cycle de vie : exigences essentielles, vulnérabilités, signalements et marquage CE.
Exigences d’un donneur d’ordre, référentiel sectoriel ou cahier des charges sécurité : nous identifions ensemble les exigences applicables à votre périmètre.
Ces familles se croisent : un produit IoT peut intégrer une application Web ou un environnement OT, et plusieurs cadres se compléter. Leur applicabilité dépend du périmètre, du rôle de l’acteur et des textes concernés.
IoT (objets connectés)
Protéger les interfaces radio, les échanges et les fonctions embarquées, et tenir la sécurité du produit sur tout son cycle de vie.
CRA selon le produit et ses traitements à distance ; NIS 2 selon l’entité.
Un enjeu de sécurité et de développement
La conformité cyber relie des exigences à des réalités concrètes : un produit mis sur le marché, une installation qui doit rester disponible, des données à protéger et des engagements à tenir auprès de vos clients.
01
Réduire les risques cyber
Les cadres de conformité donnent des repères pour renforcer la sécurité des produits et des systèmes, limiter les vulnérabilités et soutenir la continuité d’activité.
02
Anticiper les exigences applicables
Selon votre rôle et votre périmètre, certaines obligations conditionnent la mise sur le marché d’un produit ou encadrent la sécurité de votre organisation. Les identifier tôt aide à préparer les échéances.
03
Apporter des preuves de sécurité
Des exigences comprises et des choix documentés facilitent les échanges avec vos clients, partenaires et donneurs d’ordre, ainsi que l’examen des éléments attendus.
La conformité s’inscrit dans la durée : les produits, les systèmes et les menaces évoluent. Le respect d’un cadre contribue à la sécurité sans garantir l’absence de vulnérabilité.
Une expertise qui se démontre
Notre valeur ajoutée : relier les exigences de conformité à la réalité de vos produits, de vos architectures et de vos usages. Analyses techniques, tests documentés et recommandations priorisées donnent une base concrète à votre démarche.
Qualifier un service d’audit. Une qualification comme PASSI encadre un service de prestataire et des activités définies ; son périmètre doit correspondre à la mission demandée.
Évaluer la sécurité du produit. Matériel, firmware, communications et services associés : l’évaluation technique tient compte du fonctionnement réel du produit et de son environnement.
Démontrer une conformité. La démarche dépend des textes applicables, de votre rôle et des preuves attendues ; une évaluation technique contribue à ce dossier sans remplacer les procédures requises.
Un positionnement transparent. Nos missions d’accompagnement ne sont pas présentées comme des prestations qualifiées PASSI. Si votre projet exige une qualification particulière ou l’intervention d’un organisme habilité, ce besoin est identifié dès le cadrage.
Références officielles
Les textes et référentiels cités, vérifiés le 30 octobre 2026