Architecture et actifs
Identifier les composants, les secrets, les données et les relations de confiance entre le produit, ses applications et ses services distants.
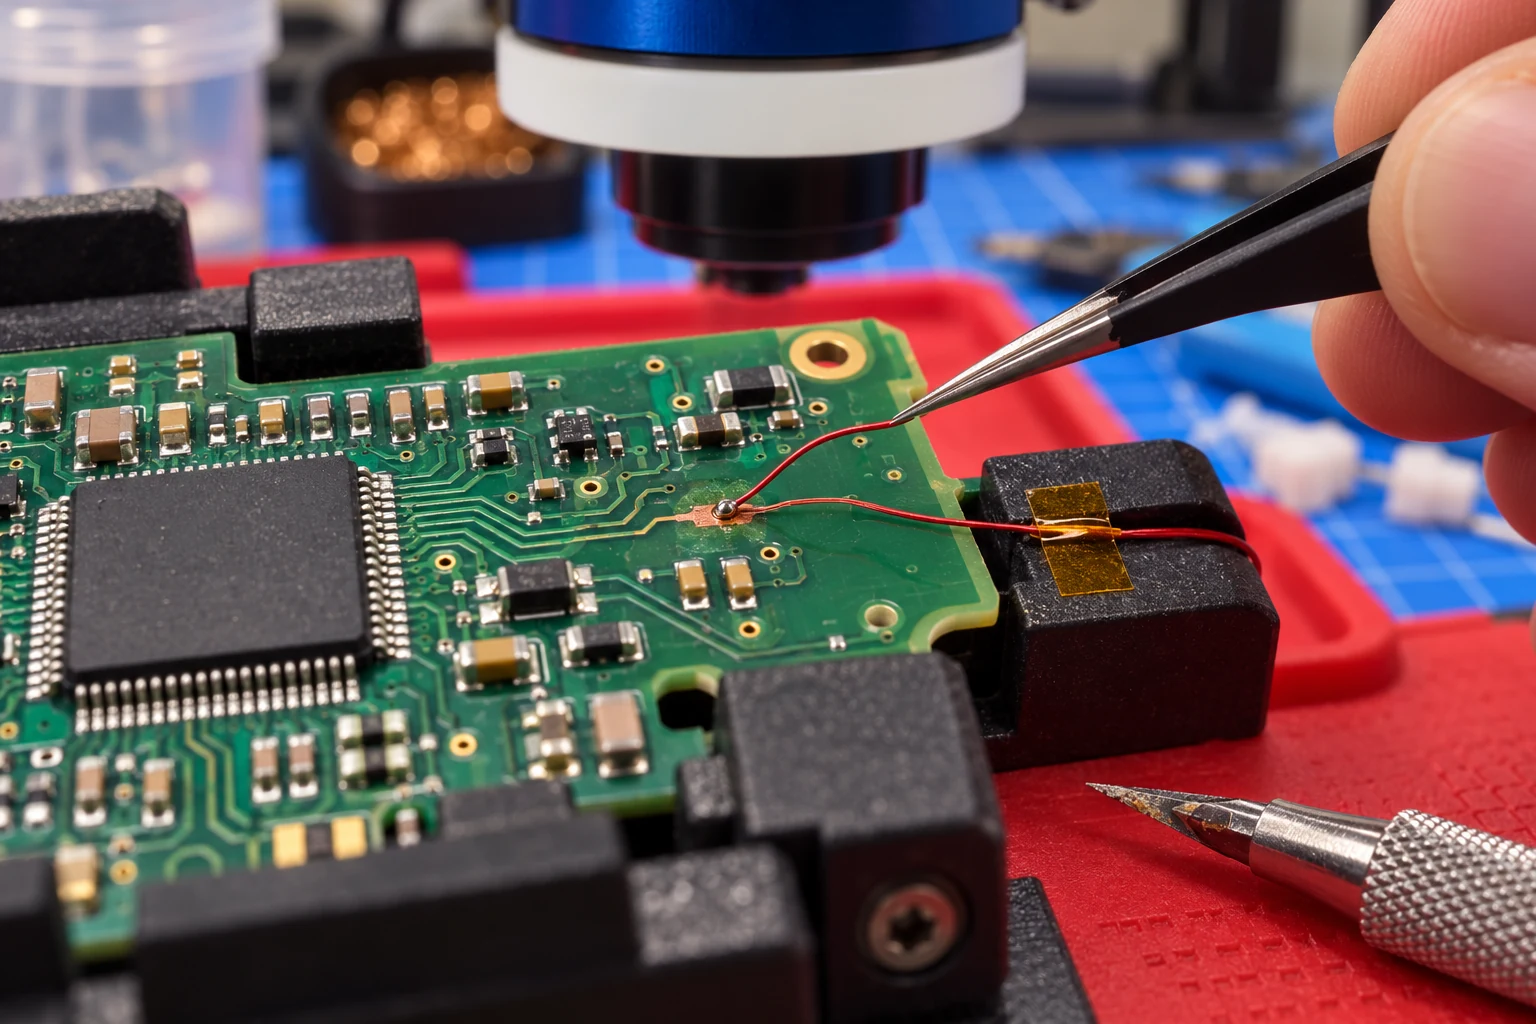
Examiner le matériel, le firmware et les échanges pour situer les risques de votre produit.
L’audit produit s’appuie sur la documentation disponible, des échanges avec les concepteurs et des vérifications techniques convenues. Il permet de comprendre les protections existantes, d’identifier les écarts et de préparer les actions de sécurisation. Il se distingue du pentest embarqué, centré sur la validation de scénarios d’exploitation.
Identifier les composants, les secrets, les données et les relations de confiance entre le produit, ses applications et ses services distants.
Examiner les fonctions de sécurité, le stockage des clés, les interfaces de débogage et les mécanismes de démarrage et de mise à jour.
Évaluer les mécanismes d’authentification et de protection des échanges, qu’ils soient filaires ou radio, selon les interfaces du produit.
Confronter les choix techniques aux exigences retenues. Distinguer les protections documentées, vérifiées et restant à démontrer.
Définir la version, les variantes et les interfaces étudiées. Réunir la documentation, les accès et les exemplaires nécessaires.
Mener les entretiens et les vérifications. Examiner les mécanismes d’authentification, de communication et de mise à jour avec les équipes techniques.
Restituer les risques, les éléments de preuve et les corrections proposées. Définir, si nécessaire, une contre-visite ou un pentest complémentaire.
Pour un fabricant d’équipements radio, nous avons examiné les mécanismes d’authentification, les communications et les mises à jour au regard d’EN 18031-1. La mission a relié les écarts documentaires aux preuves techniques, puis à des tests matériels et logiciels.
Comprendre ce qui a été observé, les accès utilisés et les limites du contrôle.
Relier le constat à ses conséquences dans le contexte du système étudié.
Proposer une mesure adaptée et les conditions permettant d’en vérifier l’effet.
Les services distants peuvent être inclus lorsqu’ils participent au fonctionnement du produit. Ils sont alors identifiés dans le périmètre, avec leurs accès et leurs responsabilités.
Oui, mais la profondeur de l’analyse dépendra des éléments disponibles. Le cadrage précise les limites et les travaux de compréhension ou de rétroconception nécessaires.
L’analyse d’écarts examine les exigences et les preuves associées. Le pentest recherche des chemins d’attaque exploitables. Les deux travaux peuvent se compléter.
RED DA et EN 18031 concernent les équipements radio entrant dans leur champ. Le CRA porte plus largement sur les produits comportant des éléments numériques. Le rôle du fabricant et les caractéristiques du produit déterminent les travaux utiles.
Équipements radio concernés : examiner les exigences de cybersécurité activées par le règlement délégué et les normes EN 18031 applicables.
Comprendre ce cadreProduits comportant des éléments numériques : déterminer le périmètre et les obligations du fabricant sur le cycle de vie.
Comprendre ce cadreDéfinissons les systèmes concernés, les objectifs et les conditions de la mission.
Parler de votre périmètre