Architecture et flux
Revoir la segmentation, les interconnexions IT/OT et les services exposés. Identifier les flux nécessaires et les accès inattendus.
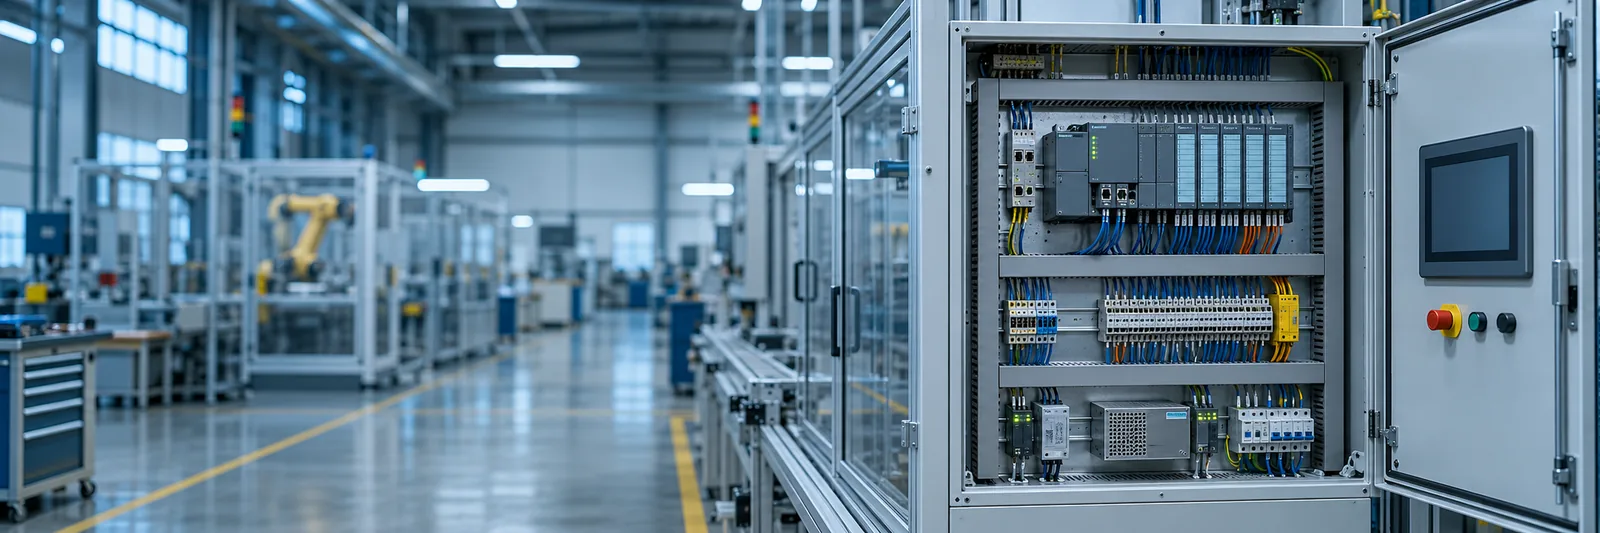
Examiner les protections du site, des réseaux de contrôle et de leurs interconnexions.
L’audit OT examine l’architecture, les accès, les configurations et les pratiques d’exploitation du système industriel. Il associe analyse documentaire, échanges avec les équipes et vérifications adaptées au site. Les contraintes de disponibilité et les conséquences sur le procédé déterminent les contrôles réalisables.
Revoir la segmentation, les interconnexions IT/OT et les services exposés. Identifier les flux nécessaires et les accès inattendus.
Examiner les postes de supervision, les serveurs et les configurations incluses dans la mission. Prendre en compte les versions et les contraintes de support.
Étudier les accès des intervenants, les droits, les outils de maintenance et les protections physiques du périmètre défini.
Relier les observations aux procédures de changement, aux sauvegardes et au maintien en condition de sécurité.
Partager l’architecture, les fonctions critiques et les fenêtres disponibles. Définir les méthodes acceptées et les équipements exclus.
Conduire les entretiens et les contrôles convenus. Privilégier les sources et les observations compatibles avec les conditions d’exploitation.
Restituer les risques et les écarts avec des recommandations tenant compte du procédé, des arrêts et des responsabilités.
La mission a porté sur les protections physiques et logiques, le réseau industriel, les configurations des hôtes et les droits d’accès. Les observations ont conduit à des recommandations pour renforcer la sécurité de l’installation.
Comprendre ce qui a été observé, les accès utilisés et les limites du contrôle.
Relier le constat à ses conséquences dans le contexte du système étudié.
Proposer une mesure adaptée et les conditions permettant d’en vérifier l’effet.
Pas systématiquement. Certains contrôles sont documentaires ou réalisables en exploitation ; d’autres nécessitent une fenêtre dédiée. Le cadrage les distingue.
Oui. L’analyse tient compte de leur support, des possibilités de modification et des mesures compensatoires envisageables.
Seulement si elles sont prévues et autorisées. Les essais techniques ciblés disposent d’un périmètre et de conditions spécifiques.
IEC 62443 fournit les repères propres aux systèmes industriels. NIS 2 peut concerner l’organisation exploitante ; le CRA peut concerner un produit industriel commercialisé. Exploitant, intégrateur et fabricant n’ont pas le même périmètre.
Systèmes industriels et composants : choisir les parties de la série adaptées au rôle du fabricant, de l’intégrateur ou de l’exploitant.
Comprendre ce cadreOrganisations concernées : relier gouvernance, gestion des risques et mesures de sécurité. Le RéCyF fournit des repères de préparation.
Comprendre ce cadreProduits comportant des éléments numériques : déterminer le périmètre et les obligations du fabricant sur le cycle de vie.
Comprendre ce cadreDéfinissons les systèmes concernés, les objectifs et les conditions de la mission.
Parler de votre périmètre