Identifier votre périmètre
NIS2 concerne des entités essentielles et importantes dans 18 secteurs. L’activité, la taille et des exceptions sectorielles déterminent si une organisation entre dans son champ. Le test de l’ANSSI aide à se situer.
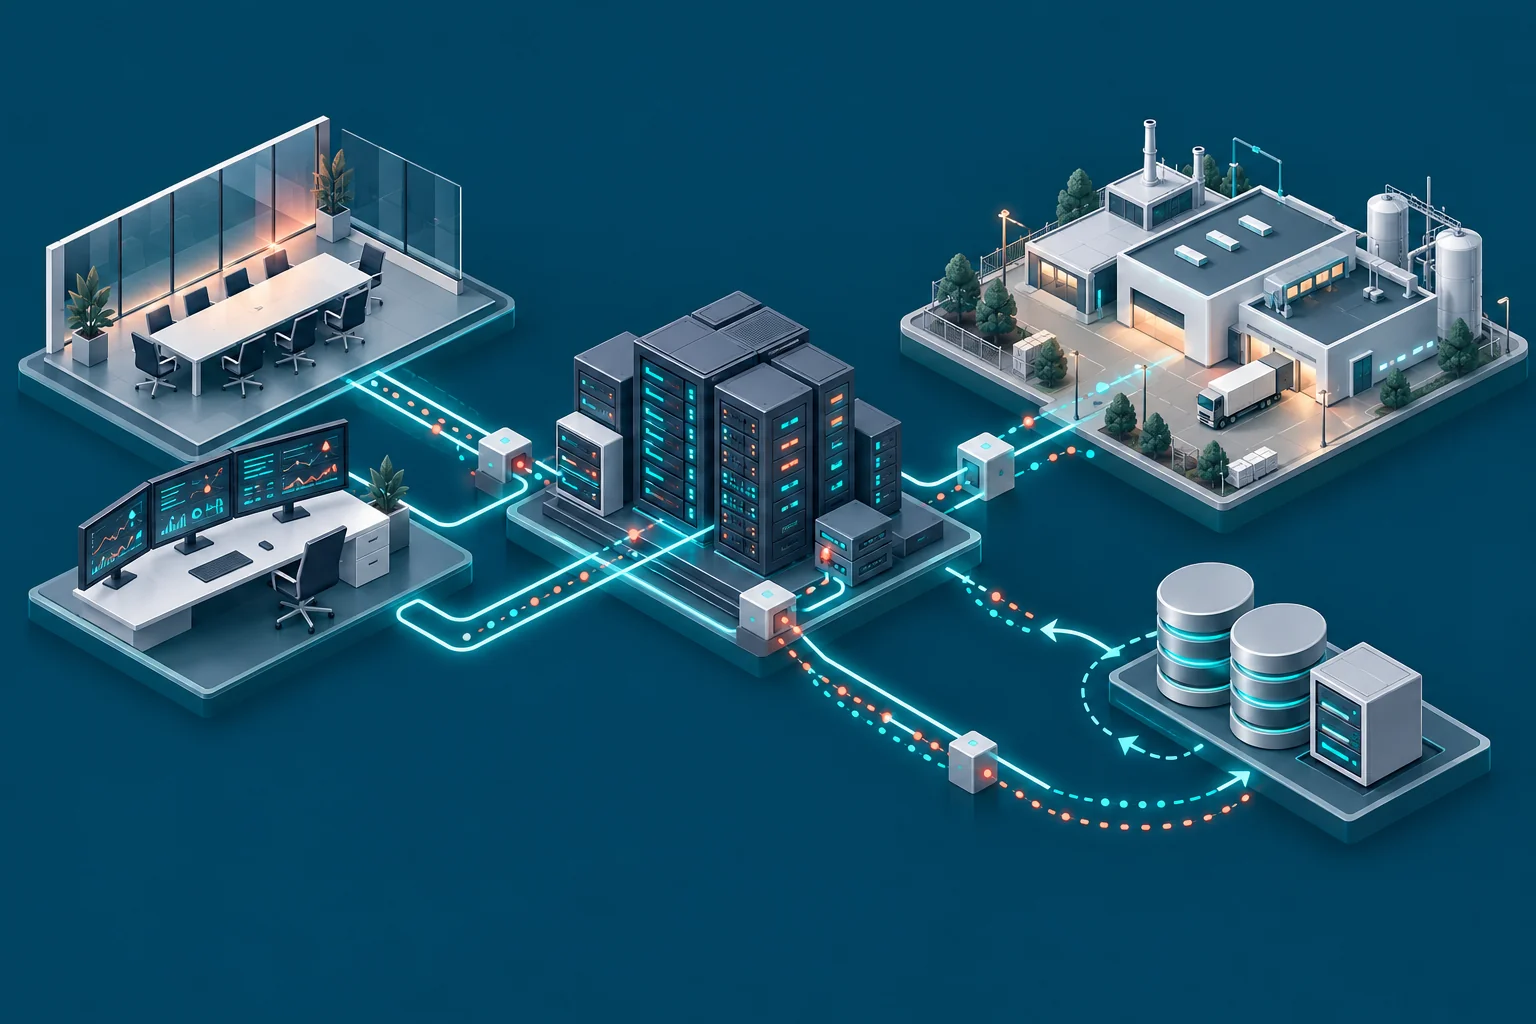
Identifiez les enjeux qui concernent votre organisation et reliez les exigences de sécurité à vos systèmes, à vos usages et à vos contraintes métier.
Préserver vos activités, préparer vos obligations.
Les changements d’architecture, la maîtrise des accès ou la préparation d’une reprise d’activité demandent du temps. Engager ces travaux en amont permet de répartir les efforts et de traiter les priorités de sécurité.
NIS2 concerne des entités essentielles et importantes dans 18 secteurs. L’activité, la taille et des exceptions sectorielles déterminent si une organisation entre dans son champ. Le test de l’ANSSI aide à se situer.
Les arbitrages de sécurité mobilisent des responsables métier, des budgets et des équipes techniques. Une gouvernance identifiée permet de suivre les décisions et les actions dans la durée.
Une procédure prend sa valeur lorsqu’elle correspond aux pratiques : droits revus, accès maîtrisés, correctifs suivis et restaurations testées. Les constats doivent pouvoir être étayés.
Entités essentielles ou importantes comment se situer ?
Le classement dépend de l’activité exercée, des critères de taille et de cas particuliers. Les seuils financiers se lisent ensemble ; l’effectif constitue une autre voie de classement.
Dans le cas général, entités d’un type visé à l’annexe I qui dépassent les seuils des entreprises moyennes :
Exemples de secteurs : énergie, transports, santé, eau, infrastructures numériques. Certaines entités relèvent des EE indépendamment de ces seuils.
Entités des annexes I ou II qui entrent dans le champ de la directive et ne sont pas classées essentielles. En règle générale, au moins la taille d’une entreprise moyenne :
Une grande entreprise relevant uniquement de l’annexe II peut rester EI : la taille seule ne suffit pas pour être EE.
Les organes de direction approuvent les mesures de gestion des risques, supervisent leur mise en œuvre et suivent une formation adaptée.
Mesures proportionnées : sécurité des systèmes et des fournisseurs, gestion des vulnérabilités, contrôle des accès, incidents, continuité et sensibilisation.
Fournir les informations nécessaires à l’autorité compétente et les tenir à jour, selon les modalités et catégories concernées.
Sans retard injustifié : alerte précoce au plus tard sous 24 h, notification sous 72 h après prise de connaissance, puis rapport final dans le mois suivant la notification. Des modalités particulières existent, notamment pour les services de confiance ou un incident toujours en cours.
Les deux catégories sont soumises à des exigences de sécurité. La directive prévoit une supervision proactive et réactive des EE, et principalement réactive pour les EI. En France, les modalités nationales et leur calendrier dépendent de la transposition et des textes applicables.
Consulter les critères sur le site de l’ANSSI ↗ · Lire la directive, articles 2, 3, 20, 21, 23, 32 et 33 ↗
Notification des incidents des délais courts à anticiper.
La directive prévoit une notification des incidents importants au CSIRT ou à l’autorité compétente, sans retard injustifié. Les délais ci-dessous constituent la règle générale de son article 23.
Au plus tard 24 heures après avoir pris connaissance de l’incident important, transmettre une première alerte.
Au plus tard 72 heures après en avoir pris connaissance, préciser notamment la gravité, les conséquences et les premiers éléments disponibles.
Au plus tard un mois après la notification, fournir l’analyse de l’incident, ses causes et les mesures prises.
Si l’incident est encore en cours, un rapport d’avancement est prévu, puis un rapport final dans le mois suivant son traitement. Les prestataires de services de confiance doivent notifier sous 24 heures. Un rapport intermédiaire peut être demandé par l’autorité.
Le plafond national doit atteindre au moins 10 millions d’euros ou 2 % du chiffre d’affaires annuel mondial de l’entreprise de l’exercice précédent, le montant le plus élevé étant retenu.
Le plafond national doit atteindre au moins 7 millions d’euros ou 1,4 % du chiffre d’affaires annuel mondial de l’entreprise de l’exercice précédent, le montant le plus élevé étant retenu.
Consulter les articles 23 et 34 de la directive sur EUR-Lex ↗
Le RéCyF, un guide de sécurité pour préparer NIS2.
NIS2 est la directive européenne. Le Référentiel Cyber France (RéCyF) proposé par l’ANSSI sert de guide de sécurité pour préparer votre organisation en attendant l’achèvement de la transposition française et ses textes d’application. Ses objectifs et ses mesures recommandées aident à identifier les écarts et à orienter les actions prioritaires.
Consulter le référentiel RéCyF sur le site de l’ANSSI
Gouvernance, connaissance des actifs, maîtrise des tiers, protection des accès, détection et continuité : le référentiel permet de structurer un état des lieux et de repérer les écarts.
Le périmètre et les mesures pertinents dépendent de l’entité. Certains fournisseurs numériques et services TIC relèvent de dispositions européennes spécifiques : le RéCyF ne constitue pas un cadre uniforme pour toutes les organisations.
Une lecture adaptée à vos environnements.
Annuaires, comptes à privilèges, postes, serveurs et accès distants.
Flux industriels, télémaintenance, disponibilité et contraintes d’exploitation.
API, exposition Internet, dépendances et échanges de données.
Équipements connectés, firmware, interfaces et services associés.
Ces environnements sont à examiner lorsqu’ils participent aux activités et systèmes concernés. NIS2 porte sur la sécurité de l’organisation ; le CRA et le cadre RED DA, appuyé par les normes EN 18031, répondent à des enjeux de produits, tandis qu’IEC 62443 concerne la cybersécurité industrielle. Retrouver les cadres de conformité.
Des protections concrètes, des résultats vérifiables.
Cartographier les actifs, les dépendances métier et les interconnexions avec les tiers.
Examiner les habilitations, l’authentification, les privilèges et les accès de maintenance.
Analyser le cloisonnement, les configurations, les vulnérabilités et les mises à jour.
Vérifier les traces disponibles, les circuits d’alerte et les responsabilités de traitement.
Évaluer les sauvegardes, les essais de restauration et la préparation aux interruptions.
Identifier les dépendances critiques et documenter les mesures réellement mises en œuvre.
Relier les exigences à votre réalité technique.
Notre expertise IoT, IT, OT et Web permet d’examiner les architectures, les configurations et les usages qui soutiennent votre activité.
Un périmètre identifié, des constats techniques et une lecture des écarts au regard des références retenues.
Des recommandations adaptées à la criticité des systèmes et aux contraintes de vos équipes.
Des résultats et des justifications utiles au suivi de vos actions et aux échanges avec vos parties prenantes.
L’évaluation technique contribue à la préparation de votre organisation. Elle ne constitue ni une certification NIS2 ni une garantie de conformité réglementaire.
Échangeons sur votre activité, vos systèmes et vos priorités.