Aller au contenu

IEC 62443 et sécurité industrielle

Structurer la sécurité de vos systèmes et composants industriels avec l'IEC 62443 : architecture, zones et conduits, exigences des composants.

Les enjeux pour votre activité

Anticiper les exigences, renforcer la sécurité.

Face à l’augmentation des cybermenaces visant les environnements industriels, la sécurisation des systèmes OT (Operational Technology) devient un enjeu critique. La norme IEC 62443 s’impose aujourd’hui comme le référentiel incontournable pour structurer la cybersécurité des systèmes industriels et répondre aux exigences réglementaires et contractuelles. 

LOOTUS SECURITY accompagne les industriels, intégrateurs et opérateurs dans leur mise en conformité IEC 62443, en combinant expertise technique, audit de sécurité et accompagnement opérationnel sur l’ensemble du cycle de vie des systèmes industriels.

Périmètre et enjeux

Êtes-vous concerné par IEC 62443 ?

Qui est concerné ?

Vous êtes concerné dès lors que vous exploitez, intégrez ou fournissez des systèmes industriels et que l’un de vos client critique vous demande d’y répondre, notamment :

  • Aux exploitants industriels (énergie, transport, industrie, infrastructures critiques)
  • Aux intégrateurs de systèmes et fournisseurs de solutions OT
  • Aux fabricants d’équipements industriels et composants connectés

Quand êtes-vous concerné ?

La norme IEC 62443 n’impose pas de date unique d’application, mais s’inscrit dans une démarche continue de sécurisation des systèmes industriels. Vous êtes concerné :

  • Lors de la conception ou modernisation d’un système industriel
  • Dans le cadre de projets d’intégration ou de maintenance OT
  • Pour répondre à des exigences contractuelles ou réglementaires (NIS2, clients)
  • Dans une logique de gestion des risques et de continuité d’activité

Quels sont vos risques ?

Ne pas structurer votre cybersécurité OT expose à des risques majeurs pour vos opérations industrielles :

  • Interdiction de vendre votre produit à une entreprise critique
  • Interruption de production ou indisponibilité des systèmes
  • Compromission des systèmes critiques et perte de contrôle
  • Non-conformité réglementaire ou contractuelle
  • Impacts financiers liés aux cyber attaques
  • Atteinte à la sécurité des personnes et des infrastructures

Comprendre le cadre

IEC 62443 le périmètre d’application.

La norme IEC 62443 est un ensemble de standards internationaux dédiés à la cybersécurité des systèmes industriels (ICS/OT). Elle définit un cadre méthodologique et technique permettant de sécuriser les infrastructures critiques, les systèmes de contrôle industriels et les environnements de production. 

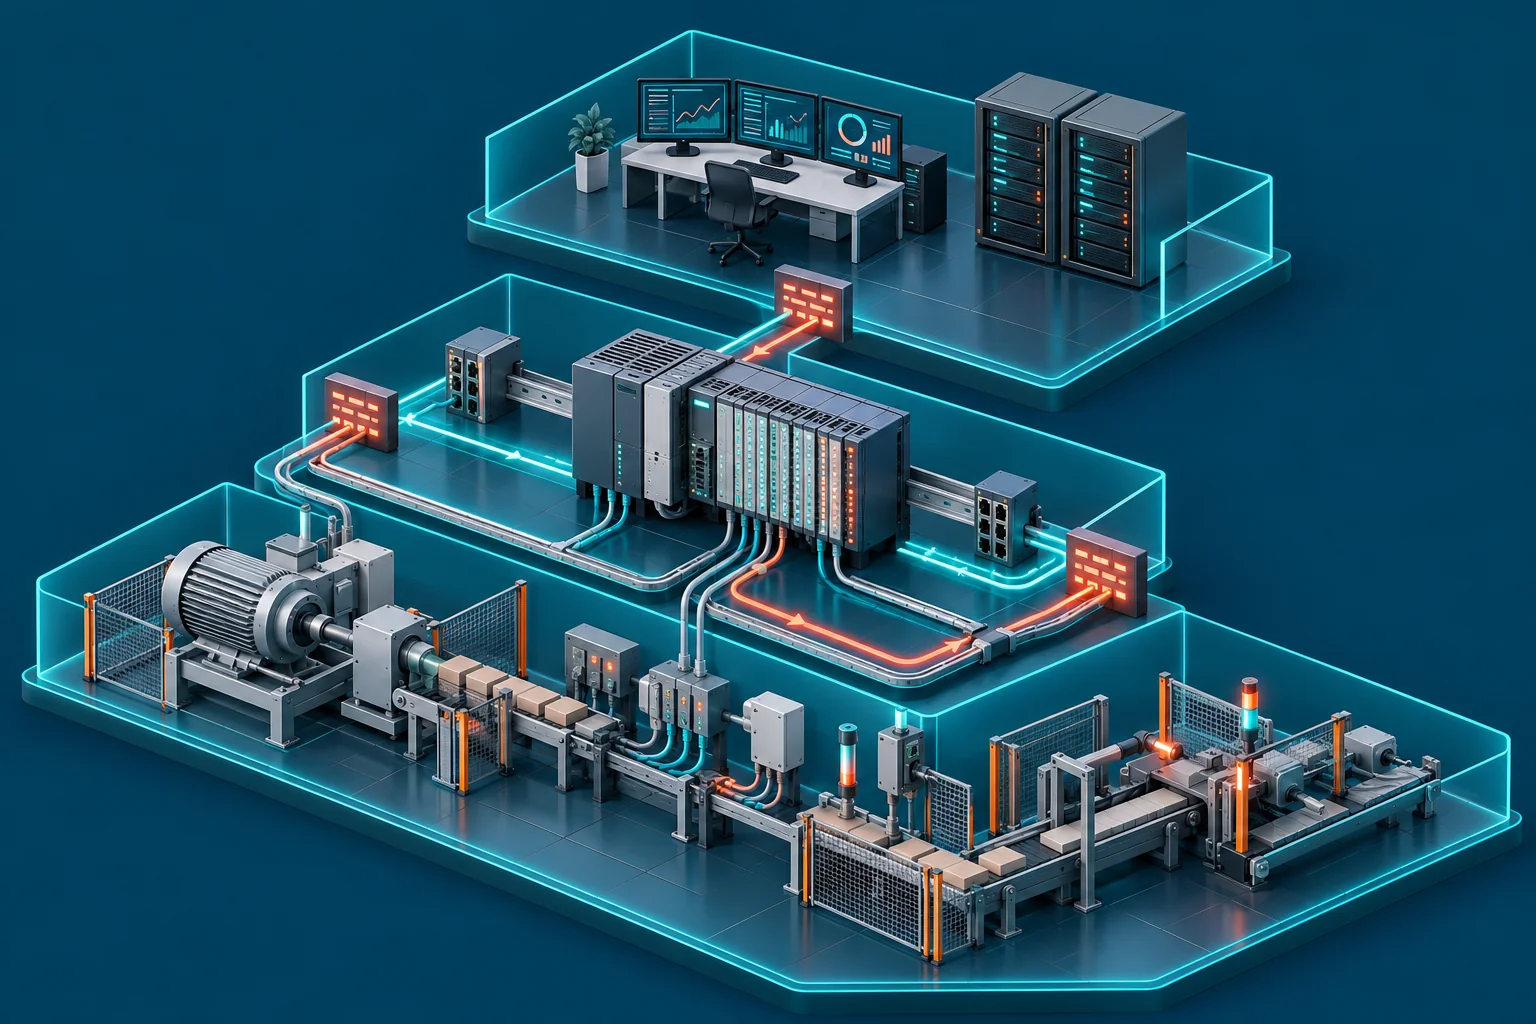
Contrairement à d’autres référentiels, la norme IEC 62443 adopte une approche globale, couvrant à la fois les aspects organisationnels, techniques et opérationnels. Elle introduit notamment des notions clés telles que la segmentation des réseaux, les niveaux de sécurité et la gestion des risques adaptée aux environnements industriels. 

Cette norme concerne l’ensemble des acteurs de l’écosystème industriel : fabricants d’équipements, intégrateurs de systèmes, exploitants d’infrastructures critiques ou encore fournisseurs de solutions industrielles. Elle est aujourd’hui largement utilisée dans des secteurs tels que l’énergie, le transport, l’industrie manufacturière ou encore les infrastructures critiques. 

Au-delà d’un cadre de bonnes pratiques, la conformité à l’IEC 62443 devient progressivement une exigence contractuelle et réglementaire, notamment dans le cadre de directives européennes comme NIS2. Elle constitue un levier majeur pour sécuriser les opérations industrielles et renforcer la résilience face aux cyberattaques.
Les sujets techniques

Les exigences de sécurité à examiner.

La norme IEC 62443 repose sur une approche structurée de la cybersécurité des systèmes industriels, articulée autour de la gestion des risques et de la mise en place de niveaux de sécurité adaptés aux environnements OT.

Elle impose notamment la mise en œuvre de mesures de sécurité couvrant :

  • Segmentation des réseaux industriels afin de limiter la propagation des attaques et protéger les zones critiques ;
  • Gestion des accès avec des mécanismes d’authentification robustes et un contrôle des privilèges ;
  • Supervision et détection des incidents pour identifier rapidement toute activité suspecte ;
  • Gestion des vulnérabilités et des correctifs, adaptée aux contraintes des environnements industriels ;
  • Sécurisation des systèmes tout au long de leur cycle de vie, dans une logique de security by design.

La norme introduit par ailleurs des exigences fortes en matière de supervision et de détection des incidents, permettant d’identifier rapidement toute activité suspecte au sein des systèmes industriels. La gestion des correctifs et des vulnérabilités doit également être structurée, tout en tenant compte des contraintes spécifiques des environnements OT. 

Enfin, l’IEC 62443 insiste sur la sécurisation des systèmes tout au long de leur cycle de vie, depuis la conception jusqu’à l’exploitation, en intégrant des pratiques de « security by design » adaptées aux environnements industriels.


L’accompagnement Lootus Security

De l’évaluation initiale au suivi de la sécurité.

Pour répondre efficacement aux exigences de la norme IEC 62443, LOOTUS SECURITY s’appuie sur une méthodologie éprouvée, pensée comme un parcours structuré permettant de sécuriser vos systèmes industriels tout en garantissant la continuité de vos opérations.

Comment évaluer les écarts avec IEC 62443 ?

Nous débutons par une évaluation des écarts de conformité au regard des exigences de la norme IEC 62443. Cette première étape permet d’obtenir une vision globale du niveau de maturité de vos environnements industriels en matière de cybersécurité. 

L’analyse repose sur une lecture consolidée de vos systèmes OT, incluant les architectures réseau, les équipements industriels et les flux de communication, afin d’identifier les écarts majeurs sans perturber vos opérations. 

À l’issue de cette phase, vous disposez d’une cartographie claire des risques, des non-conformités et des priorités d’action, facilitant la structuration de votre démarche de sécurisation.

Comment intégrer les correctifs avec mes équipes techniques ?

À la suite de l’audit, nous engageons une phase d’accompagnement opérationnel en collaboration avec vos équipes internes. L’objectif est de mettre en œuvre les mesures de sécurité nécessaires tout en respectant les contraintes fortes des environnements industriels. 

Nous intervenons aux côtés de vos équipes pour intégrer des mécanismes de sécurité adaptés à vos architectures OT, notamment en matière de segmentation réseau, de gestion des accès et de supervision. 

Cette approche s’intègre dans vos processus existants et permet de sécuriser progressivement vos systèmes sans impacter la production.

Comment préparer les preuves et vérifier les mesures de sécurité ?

Une fois les mesures de sécurité déployées, nous procédons à une phase de validation afin de vérifier l’alignement avec les exigences de la norme IEC 62443. 

Cette étape s’appuie sur des tests de sécurité adaptés aux environnements industriels, permettant d’évaluer la résistance de vos systèmes face à des scénarios d’attaque réalistes, tout en respectant les contraintes opérationnelles. Elle permet de consolider votre niveau de conformité et de préparer les audits ou exigences contractuelles associées.

Comment suivre la sécurité dans la durée ?

La cybersécurité des systèmes industriels s’inscrit dans une démarche continue. Nous vous accompagnons dans la mise en place de processus durables de gestion des vulnérabilités, de supervision et d’amélioration continue. 

Cette approche permet de maintenir votre niveau de sécurité dans le temps, d’anticiper les évolutions réglementaires et de renforcer la résilience de vos infrastructures face aux menaces.

Une expertise technique à vos côtés

Pourquoi choisir Lootus Security ?

LOOTUS SECURITY se positionne comme un partenaire de confiance pour accompagner la sécurisation de vos systèmes industriels selon la norme IEC 62443. Notre expertise en cybersécurité OT nous permet d’intervenir sur des environnements complexes, avec une approche pragmatique adaptée aux contraintes terrain. 

Nous combinons audit, accompagnement technique et validation opérationnelle pour vous permettre d’atteindre vos objectifs de conformité tout en garantissant la continuité de vos activités industrielles.

Notre approche vous permet non seulement de répondre aux exigences de la norme, mais aussi de renforcer durablement la sécurité et la résilience de vos systèmes industriels.

Découvrir nos services

Nos références

Ils nous font confiance.

MinMaxMedical Sicame Group Ceva Desvac Piséo Alyce Hydro C PERmute Ricoh ITrust France Hydro Électricité Marport KPAX SCACHAP

Évaluer votre situation IEC 62443

Ce questionnaire constitue une première orientation et ne remplace pas une évaluation technique de votre périmètre.

Ce questionnaire a besoin de JavaScript. Vous pouvez aussi nous écrire pour évaluer votre situation avec un expert.

Parlons de votre projet
IEC 62443.

Échangeons sur votre périmètre et vos priorités.

Échanger avec un expert