Entrée en vigueur
Le règlement entre en vigueur ; son application est échelonnée.
Anticipez les obligations du CRA, sécurisez vos produits numériques et préparez les preuves nécessaires à leur mise sur le marché européen.
Anticiper les exigences, renforcer la sécurité.
Le Cyber Resilience Act (CRA) marque une évolution majeure de la réglementation européenne en matière de cybersécurité des produits numériques. Il impose aux fabricants, éditeurs et distributeurs de garantir la sécurité de leurs produits tout au long de leur cycle de vie.
Avec l’entrée en vigueur progressive du CRA, les entreprises doivent dès aujourd’hui structurer leur démarche pour anticiper les nouvelles obligations. Lootus Security vous accompagne dans votre mise en conformité CRA, en combinant expertise technique, audit de sécurité et accompagnement opérationnel jusqu’à la mise sur le marché.
Le calendrier CRA à intégrer à vos projets.
Le Cyber Resilience Act est le règlement (UE) 2024/2847. Il est directement applicable selon son calendrier, sans attendre une transposition nationale comme pour une directive.
Le règlement entre en vigueur ; son application est échelonnée.
Les obligations de signalement de l’article 14 s’appliquent aux vulnérabilités activement exploitées et aux incidents graves affectant la sécurité des produits.
Les principales exigences produit et le régime d’amendes de l’article 64 deviennent applicables. Les dispositions concernant la notification des organismes d’évaluation de la conformité s’appliquent depuis le 11 juin 2026.
Êtes-vous concerné par CRA ?
Vous êtes concerné dès lors que vous développez ou commercialisez des produits comportant des éléments numériques sur le marché européen. Par conséquent, elle s’applique notamment :
Les notifications prévues à l’article 14 s’appliquent depuis le 11 septembre 2026. Les principales exigences produit s’appliqueront à partir du 11 décembre 2027. Votre situation est à examiner notamment :
En cas de non-conformité, vous vous exposez à plusieurs types de risques :
CRA le périmètre d’application.
Le Cyber Resilience Act (CRA) est un règlement européen visant à renforcer la cybersécurité des produits comportant des éléments numériques. Il impose aux fabricants de garantir un niveau de sécurité minimal dès la conception et tout au long du cycle de vie du produit.
Ce cadre réglementaire répond à l’augmentation des cybermenaces et au manque d’harmonisation des exigences de sécurité en Europe. Il introduit des obligations claires en matière de gestion des vulnérabilités, de mise à jour de sécurité et de transparence vis-à-vis des utilisateurs.
Le CRA s’applique à un large périmètre d’acteurs, incluant les fabricants de produits connectés, les éditeurs de logiciels, les fournisseurs de solutions numériques ainsi que les distributeurs mettant ces produits sur le marché européen.
Au-delà de l’obligation réglementaire, le CRA devient un enjeu stratégique. La conformité conditionne l’accès au marché européen et expose les entreprises à des sanctions en cas de non-respect. Il constitue également un levier de confiance pour les clients et partenaires.
Le règlement est entré en vigueur le 10 décembre 2024. Les notifications de l’article 14 s’appliquent depuis le 11 septembre 2026 ; les principales exigences produit deviennent applicables le 11 décembre 2027.
Les exigences de sécurité à examiner.
Le CRA introduit un ensemble d’exigences visant à encadrer la cybersécurité des produits numériques sur toute leur durée de vie.
Il impose notamment la mise en œuvre de mesures de sécurité telles que :
Ces exigences impliquent une transformation des pratiques de développement, de maintenance et de gestion des produits numériques.
Vulnérabilités et incidents réagir sans retard injustifié.
Les notifications obligatoires visent les vulnérabilités activement exploitées et les incidents graves ayant une incidence sur la sécurité du produit. Une vulnérabilité simplement identifiée n’est pas, à elle seule, une vulnérabilité activement exploitée.
Au plus tard 24 heures après la prise de connaissance, transmettre une première alerte.
Au plus tard 72 heures après la prise de connaissance, compléter les informations disponibles sur l’événement et les mesures engagées.
À compter de la disponibilité d’une mesure corrective ou d’atténuation, transmettre le rapport final au plus tard dans les 14 jours. Ce délai ne part pas de la découverte initiale.
Le rapport final est attendu dans le mois suivant la notification détaillée. Il présente notamment la gravité, les conséquences, les causes probables et les mesures d’atténuation appliquées ou en cours.
Trois niveaux d’amendes selon les obligations enfreintes.
Ces plafonds s’inscrivent dans le régime de sanctions applicable à partir du 11 décembre 2027. Pour une entreprise, le montant le plus élevé entre le plafond en euros et le pourcentage du chiffre d’affaires mondial annuel de l’exercice précédent est retenu.
Non-respect des exigences essentielles de cybersécurité de l’annexe I ou des obligations des articles 13 et 14, notamment la gestion des vulnérabilités et les notifications.
Manquements aux obligations énumérées à l’article 64, paragraphe 3 : notamment certaines obligations des importateurs, distributeurs, de documentation, d’évaluation de conformité et de marquage CE.
Informations incorrectes, incomplètes ou trompeuses fournies en réponse à une demande d’un organisme notifié ou d’une autorité de surveillance du marché.
Des obligations à organiser avant et après la mise sur le marché.
Identifier votre rôle, les produits et composants concernés, les éventuelles exclusions et la procédure d’évaluation adaptée à leur catégorie.
Relier l’analyse des risques, les exigences techniques et les vérifications au dossier produit et à la déclaration de conformité.
Désigner les responsables, suivre les produits affectés et organiser la collecte des informations nécessaires aux échéances de 24 h et 72 h.
Définir la période d’assistance, suivre les vulnérabilités, gérer les correctifs et informer les utilisateurs des mesures utiles.
Le CRA porte sur les produits comportant des éléments numériques ; la directive NIS 2 porte sur les organisations concernées. Leurs signalements et leurs périmètres restent distincts, même lorsqu’une entreprise relève des deux textes.
De l’évaluation initiale au suivi de la sécurité.
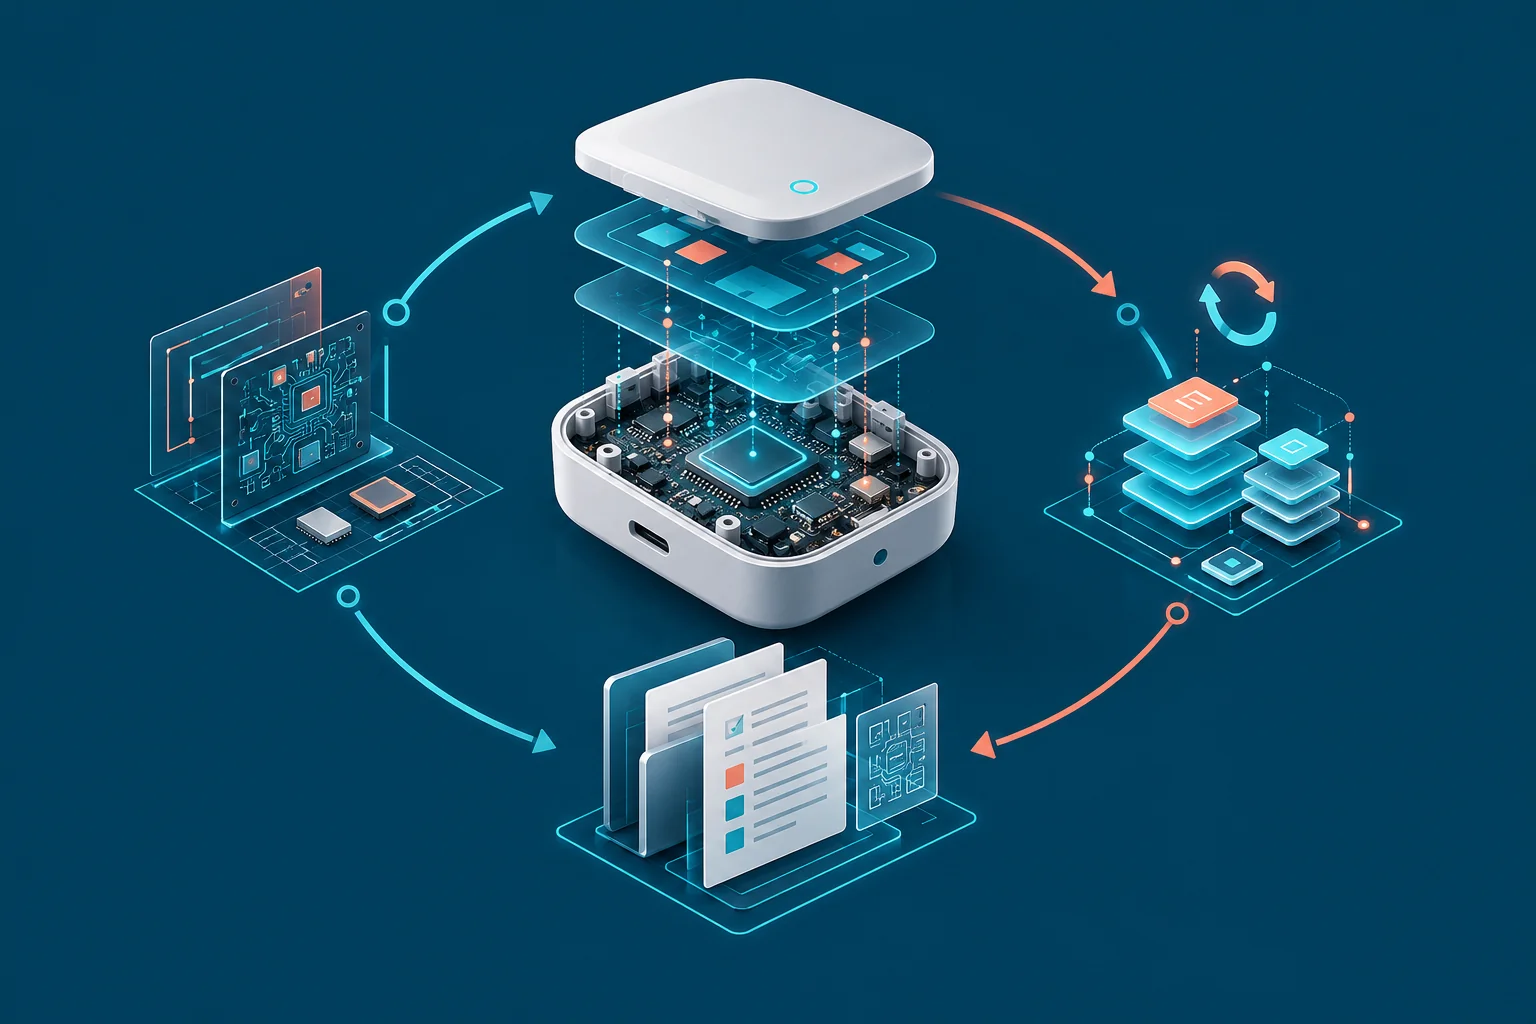
Pour répondre efficacement aux exigences du Cyber Resilience Act, LOOTUS SECURITY s’appuie sur une méthodologie structurée permettant d’intégrer la cybersécurité dans l’ensemble du cycle de vie de vos produits.
Nous débutons par une évaluation des écarts au regard des exigences du Cyber Resilience Act. Cette première étape permet d’obtenir une vision globale du niveau de maturité de vos produits et de vos processus internes.
L’analyse repose sur une lecture consolidée de vos actifs, incluant les architectures, les composants logiciels et les processus de développement et de maintenance.
À l’issue de cette phase, vous disposez d’une cartographie claire des non-conformités, des risques et des actions prioritaires pour engager votre démarche de mise en conformité.
À la suite de l’audit, nous mettons en place une phase d’accompagnement opérationnel en collaboration avec vos équipes internes. L’objectif est d’anticiper les exigences du CRA dans vos pratiques de développement et de gestion produit.
Nous intervenons aux côtés de vos équipes pour structurer les processus de gestion des vulnérabilités, sécuriser vos architectures et mettre en place des mécanismes de mise à jour fiables.
Notre approche s’intègre dans vos cycles de développement existants et permet d’atteindre la conformité sans perturber vos opérations.
Une fois les mesures mises en œuvre, nous procédons à une phase de validation afin de vérifier l’alignement avec les exigences du CRA.
Nous vous accompagnons également dans la constitution des éléments de preuve nécessaires, incluant la documentation technique, les processus de sécurité et les mécanismes de gestion des incidents.
Cette étape permet de sécuriser votre mise sur le marché et d’anticiper les contrôles des autorités.
Le CRA impose une approche continue de la cybersécurité. Nous vous accompagnons dans la mise en place de processus durables de gestion des vulnérabilités et de suivi des incidents.
Cette démarche permet de maintenir votre conformité dans le temps et de répondre efficacement aux obligations de notification et de correction imposées par le règlement.
Pourquoi choisir Lootus Security ?
LOOTUS SECURITY vous accompagne dans l’anticipation et la mise en conformité au Cyber Resilience Act avec une approche pragmatique et opérationnelle. Notre expertise couvre l’ensemble des enjeux liés à la cybersécurité des produits numériques, de l’audit à l’intégration technique, en passant par la gestion des vulnérabilités et la conformité réglementaire.
Nous vous aidons à transformer une contrainte réglementaire en un levier de confiance et de différenciation sur votre marché.
Ils nous font confiance.
Ce questionnaire constitue une première orientation et ne remplace pas une évaluation technique de votre périmètre.
Ce questionnaire a besoin de JavaScript. Vous pouvez aussi nous écrire pour évaluer votre situation avec un expert.
Votre résultat
Ce résultat est indicatif : il ne constitue ni une évaluation officielle de conformité, ni un audit, ni un avis juridique.
Envoyez vos réponses à Lootus Security : un expert revient vers vous pour en parler et vous proposer les prochaines étapes.
Échangeons sur votre périmètre et vos priorités.